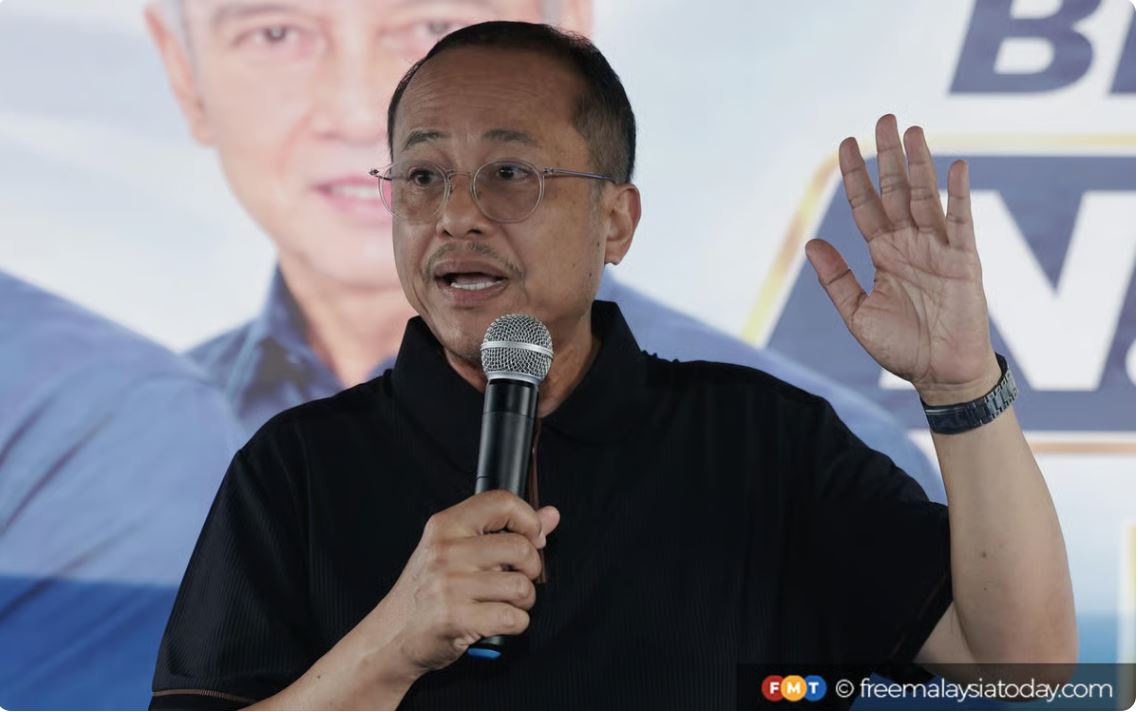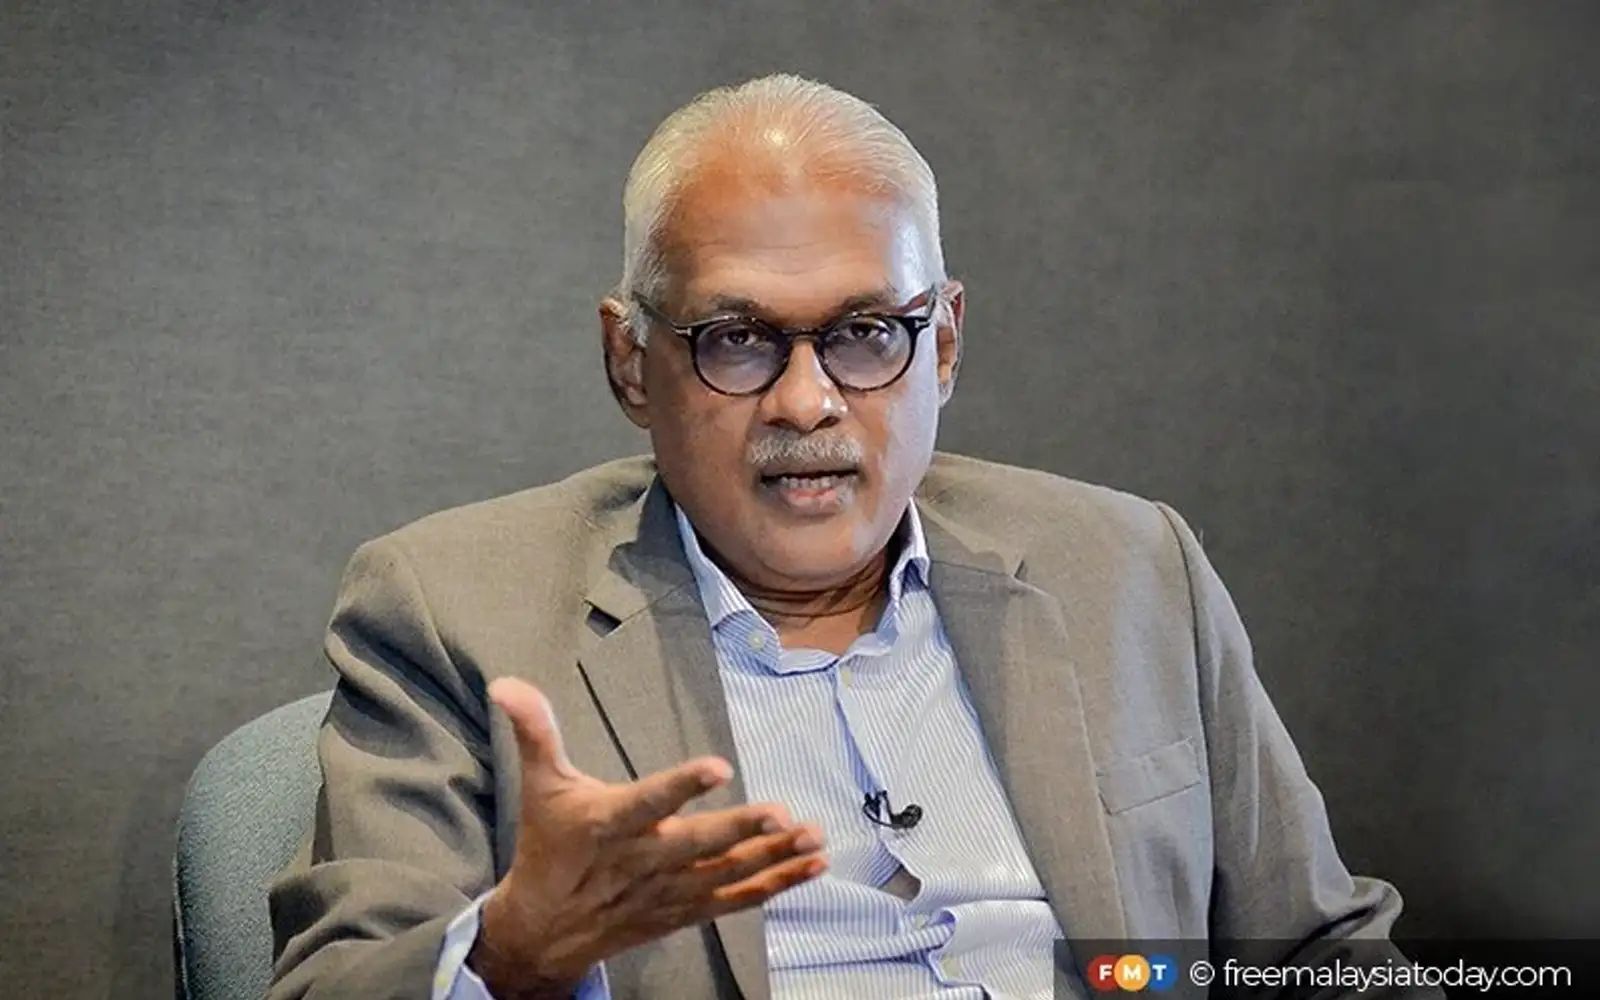
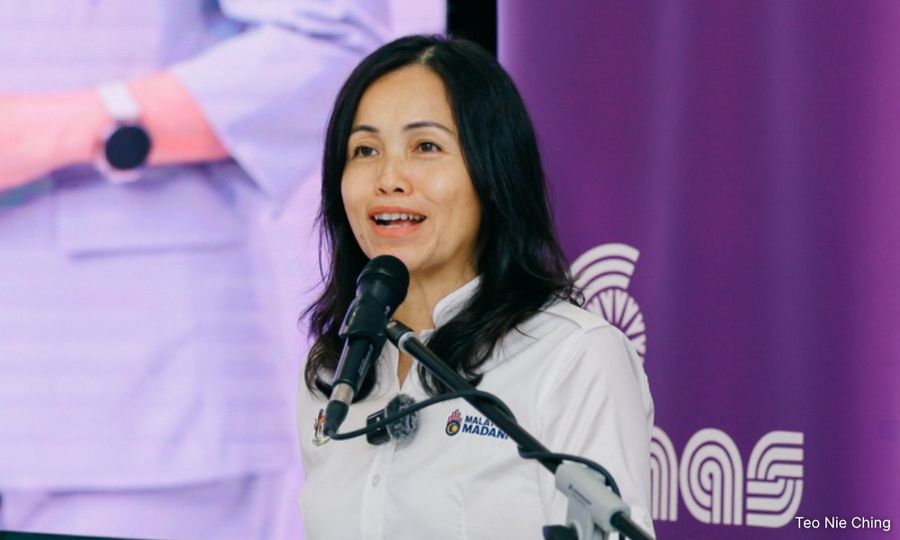
சைபர் அச்சுறுத்தல்கள், இணையதள மோசடிகள், தீம்பொருள்கள் (Malware) மற்றும் செயற்கை நுண்ணறிவுத் தொழில்நுட்பத்தின் தவறான பயன்பாடு போன்ற சிக்கலான அச்சுறுத்தல்களிலிருந்து தங்களைப் பாதுகாத்துக் கொள்ளப் பொதுமக்கள் தங்களின் டிஜிட்டல் கல்வியறிவை (Digital Literacy) மேம்படுத்துவதே முதல் கட்டப் பாதுகாப்பாகும் என்று தொடர்புத்துறை துணை அமைச்சர் தியோ நீ சிங் தெரிவித்தார்.
வாட்ஸ்அப் போன்ற தொடர்பு செயலிகள் மூலம் அனுப்பப்படும் ஒவ்வொரு செய்தியையும் அரசாங்கமோ அல்லது அதிகாரிகளோ ஆய்வு செய்ய முடியாது என்பதால், பொதுமக்களின் விழிப்புணர்வும் டிஜிட்டல் அச்சுறுத்தல்களைக் கண்டறியும் திறனும் மிக முக்கியமாகும் என்று அவர் கூறினார்.
தொழில்நுட்பத்தின் வளர்ச்சி இணையக் குற்றவாளிகளுக்குப் பயனர்களை ஏமாற்ற புதிய வாய்ப்புகளை உருவாக்கியுள்ளது என்றும், அவர்களுக்குத் தெரிந்தவர்களிடமிருந்தே வருவது போலக் காட்டி தீம்பொருள்களைக் (Malware) கொண்ட கோப்புகளைப் பரப்புவது இதில் அடங்கும் என்றும் தியோ கூறினார்.
உதாரணத்திற்கு, ZIP கோப்புகள் மூலம் தீம்பொருள்கள் தற்போது பரவலாகப் பரப்பப்பட்டு வருகின்றன. உங்கள் நண்பரிடமிருந்து வாட்ஸ்அப் மூலம் இத்தகைய கோப்பு உங்களுக்கு வரலாம், அதை உங்கள் கணினியில் திறக்குமாறு கேட்கப்படலாம்.
 அந்தக் கோப்பு திறக்கப்பட்டதும், உங்கள் கணினியில் உள்ள தகவல்கள் திருடப்படலாம். ஒருவேளை இரண்டு வாரங்களுக்குப் பிறகு, உங்கள் வாட்ஸ்அப் கணக்கு முடக்கப்பட்டு (Hack), அதே கோப்பு உங்கள் தொடர்பில் உள்ள அனைவருக்கும் அனுப்பப்படலாம் என்று பெர்னாமாவுக்கு அளித்த சிறப்புச் பேட்டியின் போது அவர் தெரிவித்தார்.
குலாய் நாடாளுமன்ற உறுப்பினருமான தியோ கூறுகையில், அரசாங்கம் முழுமையாகக் கண்காணிப்பு அல்லது அமலாக்க அமைப்புகளை மட்டுமே நம்பியிருக்க முடியாது என்பதால், இணையக் குற்றங்களைக் கட்டுப்படுத்துவதில் உள்ள முக்கியச் சவால்களை இந்நிகழ்வு சுட்டிக்காட்டுகிறது என்றார்.
“வாட்ஸ்அப் செய்தி அனுப்பப்படுவதற்கு முன்பாக, அதில் தீம்பொருள், மோசடிச் செய்திகள் அல்லது தவறான தகவல்கள் இல்லை என்பதை உறுதிப்படுத்த, மலேசியத் தொடர்பு மற்றும் பன் ஊடக ஆணையத்திடம் (MCMC) ஒவ்வொரு செய்தியையும் ஆய்வு செய்யுமாறு நாம் கேட்க முடியாது,” என்று அவர் கூறினார்.
இணைய மோசடிப் புகார்கள் தொடர்பான புள்ளிவிவரங்களின் அடிப்படையில், மின்-வர்த்தக (e-commerce) மோசடிகளே அதிக எண்ணிக்கையிலான புகார்களைப் பதிவு செய்துள்ளன. அதே வேளையில், முதலீட்டு மோசடிகள் பாதிக்கப்பட்டவர்களுக்குப் மிகப்பெரிய நிதி இழப்பை ஏற்படுத்தியுள்ளன என்றும் அவர் கூறினார்.
இது தொடர்பாக, சந்தேகத்திற்கிடமான உள்ளடக்கங்கள் அல்லது இணைப்புகள் (links) குறித்து விழிப்புடன் இருக்குமாறும், எந்தவொரு தகவலையும் நம்புவதற்கும் அல்லது பிறருடன் பகிர்வதற்கும் முன் அதன் உண்மையாண்மையை உறுதிப்படுத்தும் பழக்கத்தைக் கொள்ளுமாறும் பயனர்களுக்குத் தியோ நினைவூட்டினார்.
தொழில்நுட்ப அமைப்புகளை மேம்படுத்தும் போதோ அல்லது புதிய தொழில்நுட்பங்களைப் பயன்படுத்தும் போதோ, வழக்கமான பாதுகாப்புத் தணிக்கைகளை (security audits) மேற்கொள்வதன் மூலம் நிறுவனங்களும் அமைப்புகளும் சைபர் பாதுகாப்பை தீவிரமாக எடுத்துக்கொள்ள வேண்டும் என்ற தனது கோரிக்கையை அவர் மீண்டும் வலியுறுத்தினார்.
“இவ்வளவு காலமாக இணையப் பாதுகாப்புத் தணிக்கைகளை மேற்கொள்வது எவ்வளவு முக்கியம் என்பதை நாம் உணர்ந்திருக்க மாட்டோம் என்று நினைக்கிறேன். தனிநபர்களும் நிறுவனங்களும் சைபர் பாதுகாப்பில் போதுமான முதலீடுகளைச் செய்வதை உறுதி செய்வதற்கான நேரம் வந்துவிட்டது,” என்று அவர் கூறினார்.
தேசிய இணையப் பாதுகாப்பு தொடர்பான விவகாரங்கள் தேசிய இணையப் பாதுகாப்பு முகமையின் (NACSA) பொறுப்பாகும் என்றும், தேவைப்படும்போது மலேசியத் தொடர்பு மற்றும் பல்லூடக ஆணையம் (MCMC) உதவிகளையும் தொழில்நுட்ப ஆதரவையும் வழங்க முடியும் என்றும் தியோ மேலும் தெரிவித்தார்.