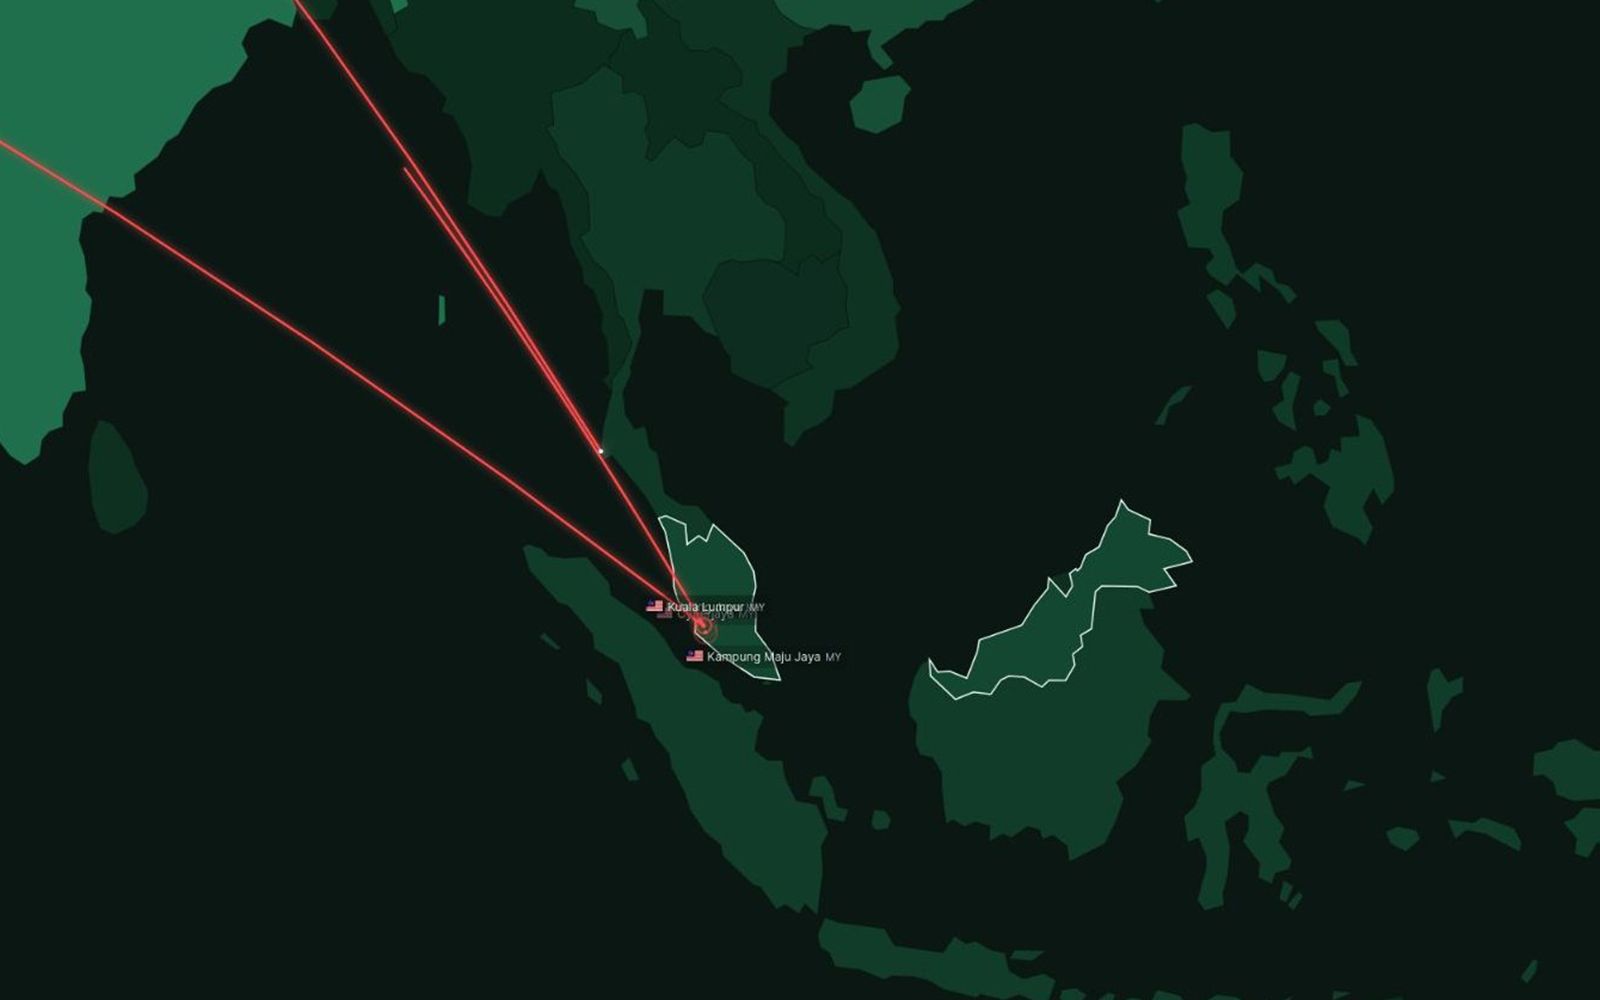
மலேசிய இணைய நுகர்வோர் சங்கத்தின் தலைவர் சிராஜ் ஜலீல், தனிநபர்கள், குறிப்பிட்ட குழுக்கள் அல்லது மூன்றாம் தரப்பினரைப் பயன்படுத்தும் நாடுகள் மூலமாக அச்சறுத்தல்கள் வரக்கூடும் எனக் கூறியுள்ளார்.
மலேசிய இணைய நுகர்வோர் சங்கத்தின் தலைவர் சிராஜ் ஜலீல், இணையத் தாக்குதல்கள் புவிசார் அரசியல் முரண்பாடுகளின் ஒரு அம்சமாக மாறியுள்ளதாகக் கூறினார். இதில் போரில் ஈடுபடும் தரப்புகள், எதிரி நாடுகளின் உள்கட்டமைப்பு மற்றும் அமைப்புகளை இலக்காகக் கொள்ள இணையவெளியைப் பயன்படுத்துகின்றன
மலேசிய அச்சுறுத்தல் நிலையை (Cyber Threat Level) குறைந்த நிலையிலிருந்து மிதமான நிலைக்கு தேசிய சைபர் பாதுகாப்பு முகமை (Nacsa) உயர்த்தியுள்ள நடவடிக்கையானது, நாட்டின் டிஜிட்டல் உள்கட்டமைப்பின் பாதுகாப்பை பலப்படுத்துவதற்கான அரசாங்கத்தின் முன்முயற்சியைப் பிரதிபலிக்கிறது என்று மலேசிய சைபர் நுகர்வோர் சங்கத்தின் (MCCA) தலைவர் சிராஜ் ஜலீல் தெரிவித்துள்ளார்.
பெர்னாமா செய்தி நிறுவனத்திற்கு அவர் அளித்த பேட்டியில் பின்வருமாறு கூறியுள்ளார்:
நெட்வொர்க்குகளை ஊடுருவி, அத்தியாவசிய சேவைகளை முடக்கும் திறன் கொண்ட அரசு சார்ந்த ஹேக்கர் குழுக்களின் (State-linked hacker groups) அச்சுறுத்தல்களுக்கு எதிராக மலேசியா தனது விழிப்புணர்வை அதிகரிக்க வேண்டும். இந்த நன்கு ஒழுங்கமைக்கப்பட்ட குழுக்கள், பிற நாடுகள் மற்றும் அமைப்புகளுக்கு எதிராக பெரிய அளவிலான சைபர் தாக்குதல்களை நடத்த குறிப்பிட்ட அமைப்புகளின் ஆதரவு அல்லது நிதியுதவியைப் பெறுவதாகக் கூறப்படுகிறது.
அவற்றில் ஒன்று வடகொரியாவுடன் தொடர்புடைய ‘லாசரஸ் குரூப்’ (Lazarus Group) ஆகும். இது நிதித்துறை மற்றும் கிரிப்டோகரன்சி பரிவர்த்தனை தளங்கள் மீதான தாக்குதல்கள் உட்பட பல சர்வதேச ஹேக்கிங் சம்பவங்களில் ஈடுபட்டுள்ளதாக நம்பப்படுகிறது.
ரஷ்யா மற்றும் பிற நாடுகளுடன் தொடர்புடைய அட்வான்ஸ்டு பெர்சிஸ்டன்ட் த்ரெட் ( Advanced Persistent Threat) குழுக்கள், தகவல்களைத் திருடுவதற்காகவோ அல்லது அத்தியாவசிய சேவைகளை சீர்குலைப்பதற்கோ நீண்ட காலத்திற்கு ரகசியமாக அமைப்புகளில் ஊடுருவும் திறன் கொண்டவை.
சைபர் பாதுகாப்பு சமூகம், தொழில் துறை மற்றும் அரசாங்கம் ஆகியவற்றின் ஒத்துழைப்பு மற்றும் சைபர் பாதுகாப்புச் சட்டம் 2024 (Cyber Security Act 2024) அமலாக்கத்தின் ஆதரவோடு, மலேசியா நாளுக்கு நாள் வலுவடையும் சைபர் பாதுகாப்பு அடித்தளத்தைக் கொண்டுள்ளது.
மலேசியாவின் சைபர் பாதுகாப்பு பாராட்டுக்குரிய நிலையில் உள்ளது. அச்சுறுத்தல்களுக்கு எதிரான தயார்நிலைத் திறனை அனைத்துத் தரப்பினரும் தொடர்ந்து மேம்படுத்தி வருகின்றனர். அச்சுறுத்தல் நிலையை உயர்த்துவது ஒரு முன்னெச்சரிக்கை நடவடிக்கையாகும்; இது ஏதேனும் ஊடுருவல் அல்லது சேவைகளில் இடையூறு ஏற்பட்டால், பொதுமக்கள் மத்தியில் பீதியை ஏற்படுத்தாமல் தயார்நிலையை உறுதிப்படுத்த உதவுகிறது.
தனிநபர்கள், குறிப்பிட்ட குழுக்கள் அல்லது மூன்றாம் தரப்பினர் மற்றும் அரசு ஆதரவு பெற்ற குழுக்களைப் பயன்படுத்தும் நாடுகளிலிருந்தும் அச்சுறுத்தல்கள் வரக்கூடும் என்பதால், நாம் எந்தவொரு சூழ்நிலைக்கும் தயாராக இருக்க வேண்டும். பெரும்பாலும், இந்த சைபர் தாக்குதல்கள் நேரடி அரசின் ஈடுபாட்டைக் காட்டுவதில்லை, ஏனெனில் அவை தாக்குதல்களை நடத்த அடையாளம் தெரியாத குழுக்களையே பயன்படுத்துகின்றன.
புவிசார் அரசியல் மோதல்களின் ஒரு அங்கமாகவும் சைபர் தாக்குதல்கள் மாறியுள்ளன. இதில் எதிரி நாடுகளின் உள்கட்டமைப்பு மற்றும் அமைப்புகளை இலக்கு வைக்க இணையவெளி பயன்படுத்தப்படுகிறது.
நாட்டின் டிஜிட்டல் பாதுகாப்பு, ஒருங்கிணைந்த முயற்சிகளை அடிப்படையாகக் கொண்டு Nacsa, மலேசிய சைபர் பாதுகாப்பு அமைப்பு (CyberSecurity Malaysia), காவல்துறை, ஆயுதப்படைகள் மற்றும் தனிநபர் தரவு பாதுகாப்புத் துறை ஆகியவற்றுடன் இணைந்து தீவிரமாக முன்னெடுக்கப்பட்டு வருகிறது.
பாலஸ்தீனம் மற்றும் காசா விவகாரத்தில் அரசாங்கத்தின் உறுதியான நிலைப்பாடு மற்றும் வலுவான டிஜிட்டல் உள்கட்டமைப்பு மற்றும் தரவு மையங்கள் (Data Centres) காரணங்களால் மலேசியா சைபர் தாக்குதல்களுக்கான வாய்ப்புள்ள இலக்காக இருப்பதாகப் பிரதமர் அன்வார் இப்ராஹிம் முன்னதாகத் தெரிவித்திருந்தது குறிப்பிடத்தக்கது.